


今天,Mozilla放出一篇爆火的深度复盘博文——
Firefox团队凭Claude Mythos Preview,在短短一个月内修复了423个安全漏洞!
令人瞠目结舌的是,4月单月漏洞修复量,超过了此前15个月的总和。
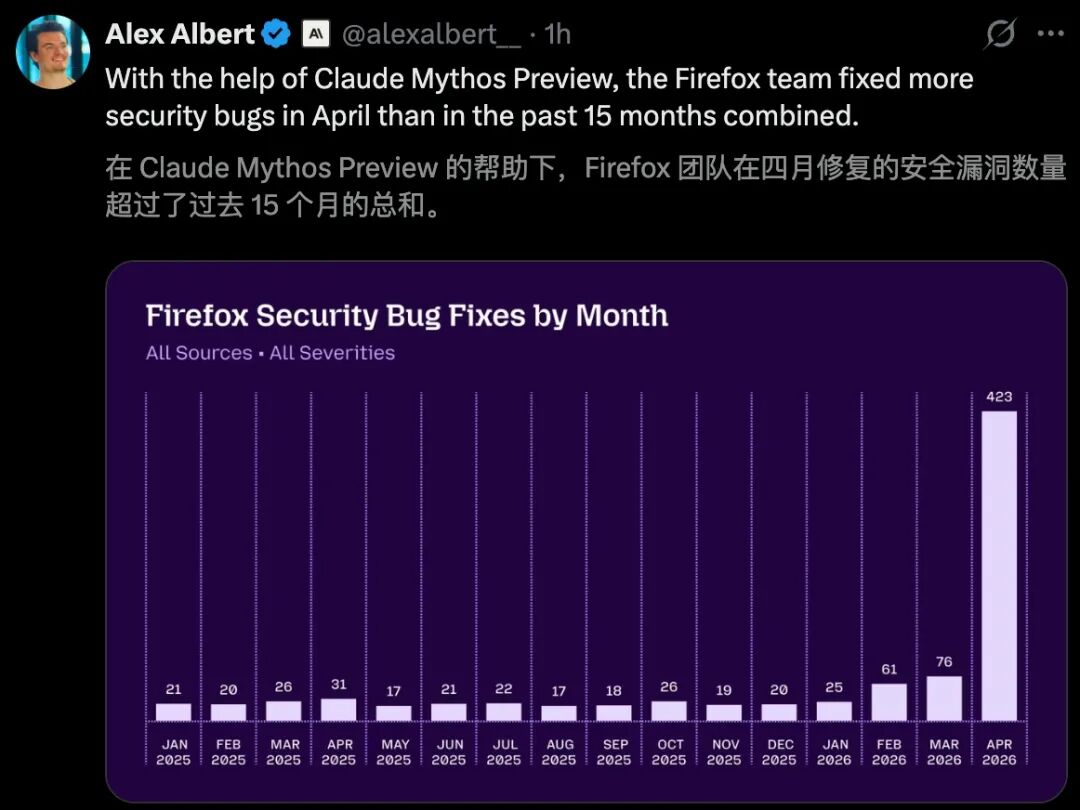
2025年,Firefox平均每月修复21.5个安全漏洞。同期4月,也仅有31个漏洞被解决。
这种降维打击让技术圈彻底坐不住了,评论区早已被AI大佬的「哇塞」刷屏。
大佬亲自下场复盘:真正的「顶级猎手」
「突然之间,这些bug变得非常好」,这是Mozilla工程师写下的原话。
就在几个月前,AI生成的安全漏洞报告,还是开源社区的「噩梦」——看着像那么回事,实际全是Slop。
维护者花大量时间去验证一个「发现」,结果发现全是幻觉!
但这一切,在短短几个月内发生了天翻地覆的变化。主要原因有两个:
第一,模型本身变强了;第二,驾驭模型的工程方法有了质的飞跃。
说白了,模型在飞速变强,工程师在飞速学会怎么用它。
两条曲线一相乘,结果就是Firefox这一个月423这个夸张的数字。
271个漏洞,180个高危,有的藏了20年
从今年2月开始,Firefox团队就和Anthropic展开了合作。
最早用的是Claude Opus 4.6,在Firefox 148中修复了22个安全漏洞。
Firefox 150版本发布时,正好Mythos Preview来了,谁也没想到,它一口气挖出了271个安全漏洞。
更狠的是细节,这271个漏洞中:
180个被评为「高危」(sec-high)
80个被评为「中危」(sec-moderate)
11个被评为「低危」(sec-low)
sec-high级别的漏洞,只要用户正常浏览网页就可能被触发。
这种漏洞过去十几年里,往往是被外部白帽子高额悬赏挖出来,一个就是几千甚至上万美元的赏金。
而现在,Mythos直接横扫了271个。后续,它又在149.0.2、150.0.1和150.0.2中陆续修复了更多。
在4月总计的423个安全漏洞中,271个由Mythos直接发现,41个来自外部安全研究员。
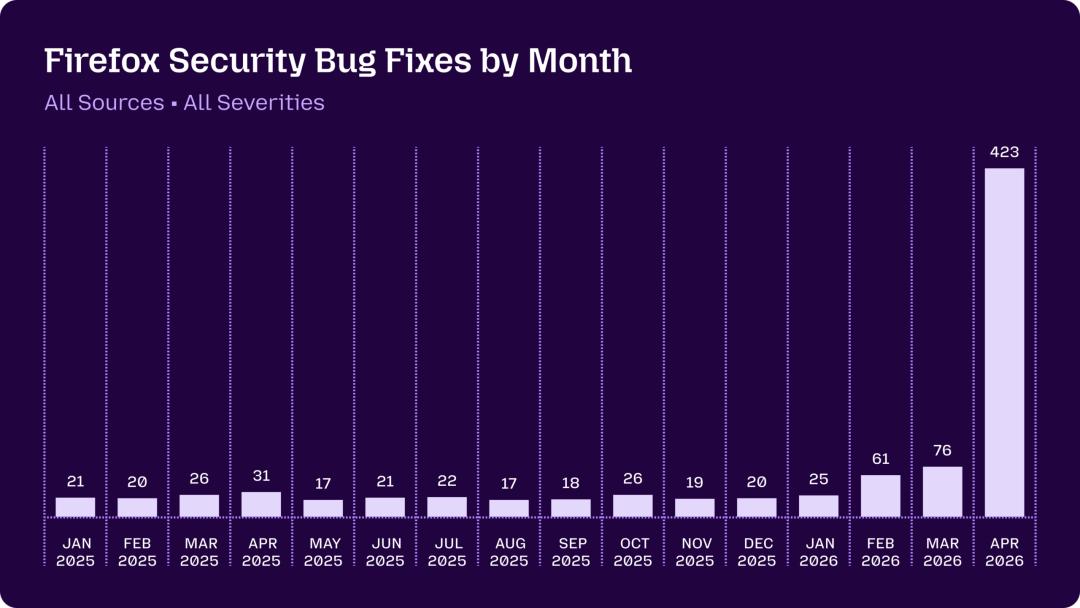
而剩余的111个,由内部团队通过Mythos之外的其他模型、模糊测试等方式发现。
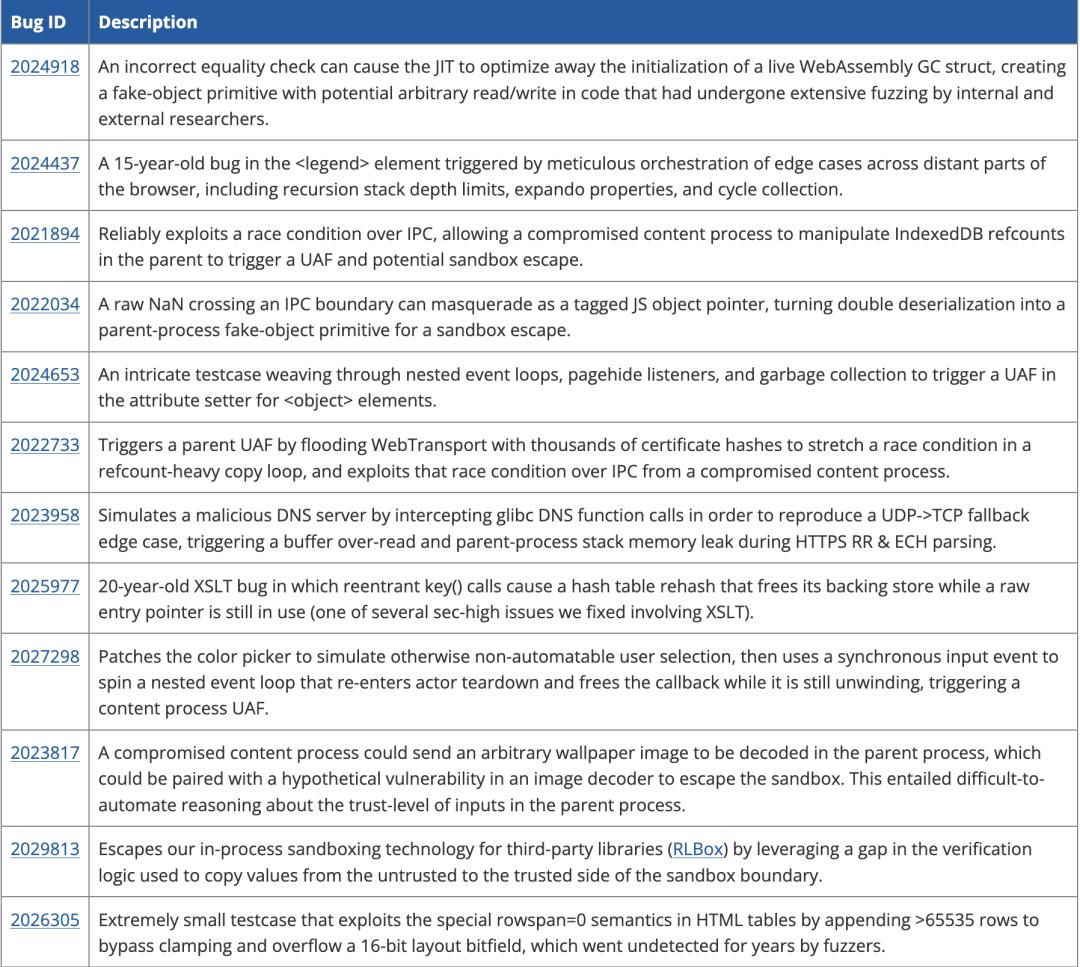
更重磅的是,Mozilla还公开了12个漏洞的详细报告。
有一个HTML <legend>元素的漏洞已经在代码里藏了15年,还有一个XSLT相关的bug存在了整整20年。
「沙箱逃逸」都能挖,赏金2万刀那种
最让安全圈震动的,是Mythos找到了多个「沙箱逃逸」漏洞(sandbox escapes)。
浏览器会把每个网页放在一个「沙箱」里运行,即使网页被攻击者控制,也无法逃出这个隔离区。
而沙箱逃逸,就是找到方法从这个隔离区「越狱」,获得更高权限。
这类漏洞有多难找?连Fuzzing都很难覆盖。
Mozilla的「Bug Bounty计划」给沙箱逃逸漏洞开出的最高赏金是2万美元,整个赏金体系的天花板。
即便开出了顶格赏金,Firefox安全工程师Brian Grinstead也坦言:「Mythos找到的沙箱逃逸漏洞数量,已经超过了人类安全研究员的总和」。
而Mythos找「沙箱逃逸」的方式也很硬核:
它会自己写一段恶意补丁注入沙箱进程,然后用这段代码去攻击浏览器最安全的部分。
整个过程需要创造性思维,以及对多进程架构的深度理解。
Agentic Harness,换模型只需一行代码
但,模型强只是一半。
最早,他们尝试用GPT-4或Claude Sonnet 3.5做「静态代码分析」,结果误报率太高,根本无法规模化。
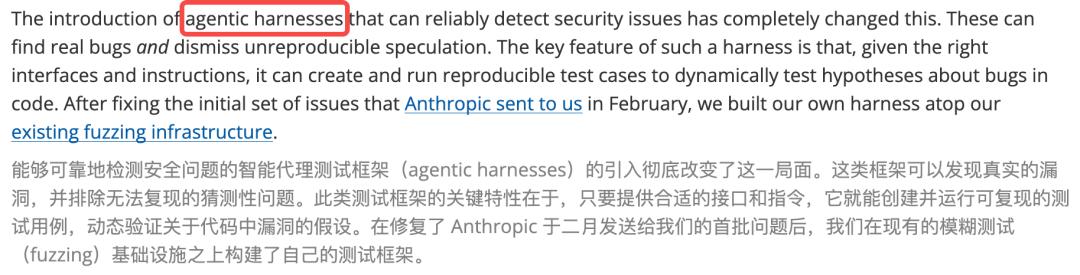
Agentic Harness的出现,成为了转折点。这套系统的核心逻辑是——
发现漏洞:给模型一段代码,让它找Bug
动态验证:模型编写测试用例去动态验证假设。能复现的才算数,不能复现的自动排除
去重和分诊:自动和已知漏洞比对,避免重复
跟踪和修复:进入正式的安全Bug生命周期
一开始,团队在终端里手动盯着模型跑,调Prompt。
跑通之后,就开始并行化,在多台临时虚拟机上同时运行,每台VM负责扫描一个特定文件或函数。
值得一提的是,一旦Pipeline搭好,换模型就是一行代码的事。
从Opus 4.6切到Mythos Preview,几乎是无缝衔接。
而且每次模型升级,整条Pipeline的效果都会同步放大:发现能力更强,验证更精准,报告质量更高。
正如一些安全专家所言,「真正的杠杆可能不只在模型本身,而在Harness的工程能力」。
100多人连夜加班,不是自动修bug
Mythos Preview找到漏洞只是第一步。
博文中,Brian Grinstead说得很直白:每一个Bug,都是一个工程师写补丁、另一个工程师做Code Review。
AI写的补丁只能当参考,不能直接部署。
为了消化这史无前例的漏洞洪流,超过100名工程师参与了代码贡献。
写补丁的、做代码审查的、搭管道的、做分类的、测试修复的、管理发布流程的,全员上阵。
这是Firefox历史上最大规模的安全修复行动,也诞生了有史以来最安全的Firefox版本。
正面对决:Anthropic VS OpenAI
Firefox的423个漏洞只是冰山一角。
在这场AI安全能力的竞赛中,Anthropic和OpenAI正沿着两条截然不同的路线全速冲刺——
而两家的布局,已经清晰到令人窒息。
先看Anthropic这边。
4月初,Claude Mythos Preview发布的同时,还祭出了一个「Project Glasswing」(玻璃翼计划)。
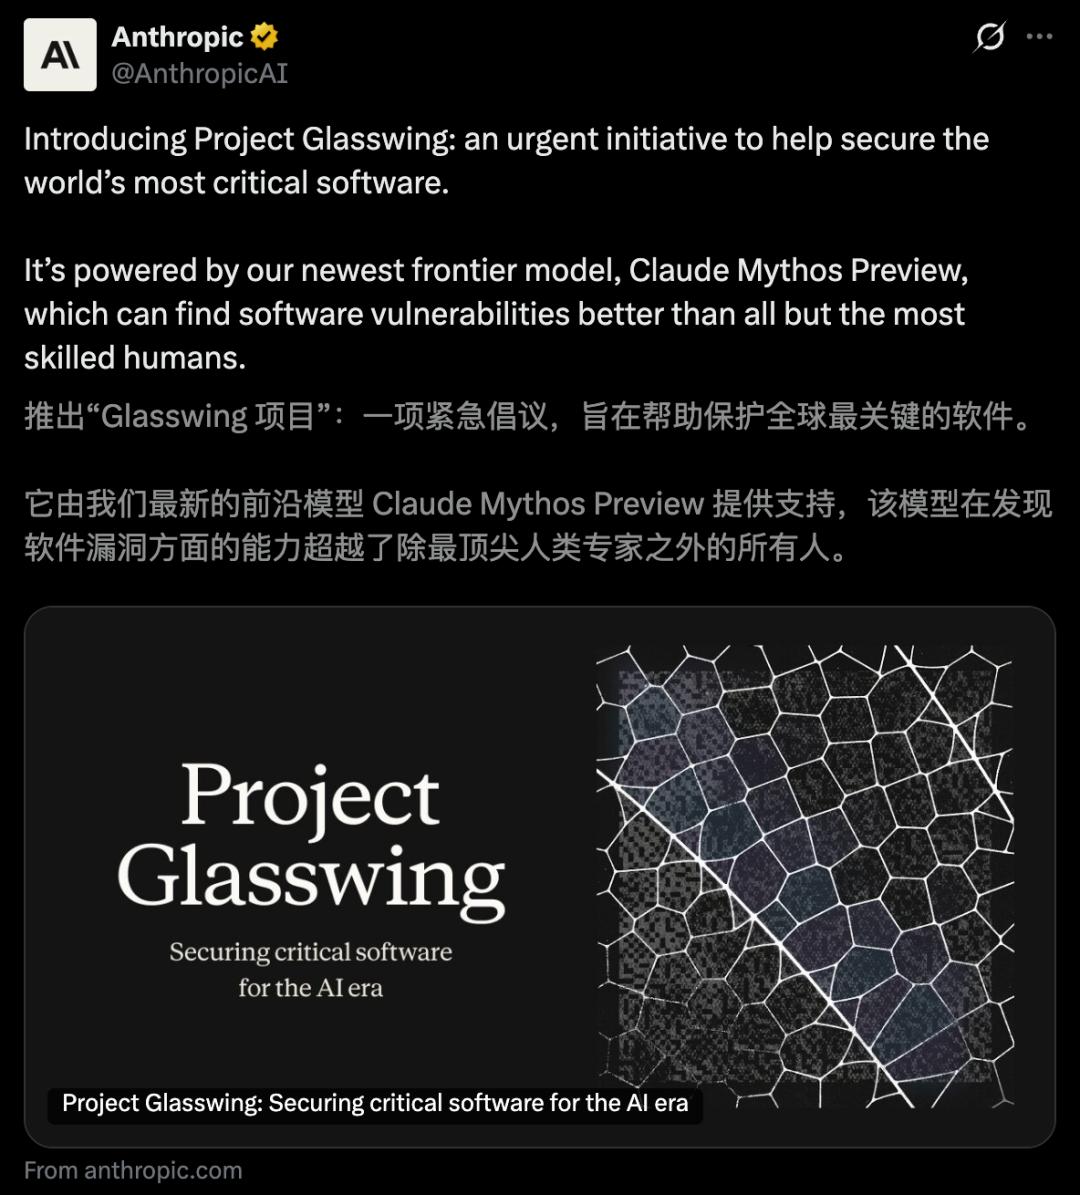
Anthropic发布了自己有史以来最强的模型。然后,亲手把它关了起来。
他们声称Mythos已在每一个主流操作系统和浏览器中发现了数千个高危漏洞,甚至包括一个潜伏了27年的漏洞OpenBSD。
再看OpenAI这边。他们的路线恰恰相反,尽可能广泛地开放。
Anthropic发布Mythos仅一周后,OpenAI火速跟进,发布了GPT-5.4-Cyber。TAC计划同步扩展到数千名个人防御者和数百个安全团队。
就在今天,GPT-5.5-Cyber已向TAC最高层级的用户开放,可以用来猎杀漏洞、分析恶意软件、逆向工程攻击。
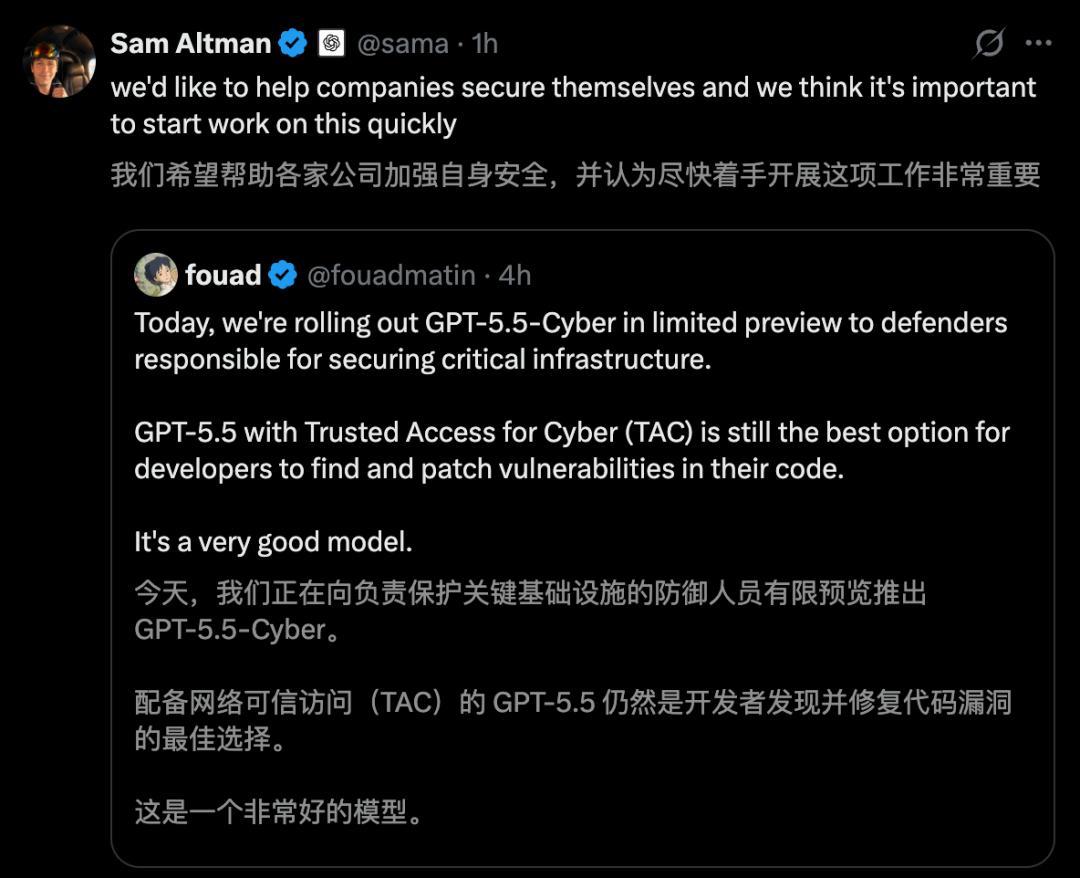
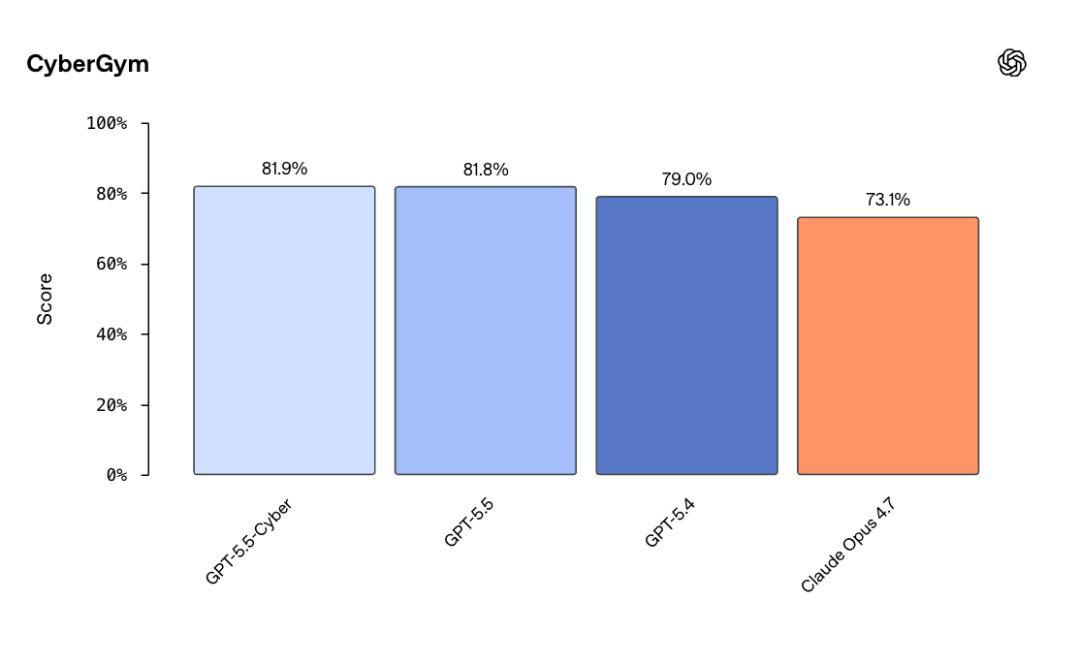
在官博介绍中,GPT-5.5-Cyber在网络任务中的拿下了81.9%的成绩。
OpenAI的逻辑很清楚:验证身份 → 分级授权 → 尽可能多的防御者拿到尽可能强的武器。
如今,Anthropic和OpenAI都在拼命建墙。但AI安全能力的扩散速度,可能比他们建墙的速度更快。
参考资料:
https://x.com/alexalbert__/status/2052468573516513762?s=20
https://x.com/TechCrunch/status/2052420271970390042
https://x.com/AnthropicAI/status/2052466175540629965?s=20
本文来自微信公众号“新智元”,作者:ASI启示录,36氪经授权发布。
